Shadow AI: a inteligência artificial que a sua empresa já usa e não controla
Alguém na sua empresa usou hoje inteligência artificial. Resumiu uma ata, traduziu uma proposta, pediu ideias para uma campanha, colou uma folha de cálculo num chatbot para entender um desvio no orçamento. Não pediu autorização e, muito provavelmente, nem lhe passou pela cabeça que fosse necessário pedir.
Isto não é um problema de disciplina. É o retrato de uma tecnologia que entrou nas organizações pela porta dos colaboradores, e não pela do departamento de TI. Num inquérito da PagerDuty conduzido pela Wakefield Research em abril de 2026 e divulgado em junho, dois em cada três profissionais admitiram ter usado ferramentas de IA no trabalho acreditando que isso violava a política da empresa.
Um estudo da UpGuard chegou a valores acima dos 80% para o uso de ferramentas não aprovadas e apenas cerca de metade dos trabalhadores diz conhecer e compreender a política de IA da própria empresa. Muitas vezes porque essa política simplesmente não existe.
Chama-se Shadow AI. E o problema nunca foi a tecnologia, é a invisibilidade.
O que é Shadow AI
Shadow AI é o uso de ferramentas, modelos ou agentes de inteligência artificial sem que a empresa saiba, autorize, registe ou avalie. É o equivalente, para a IA, do que o shadow IT foi para o software na década passada: adoção real, com valor real, a acontecer fora do perímetro de gestão da organização.
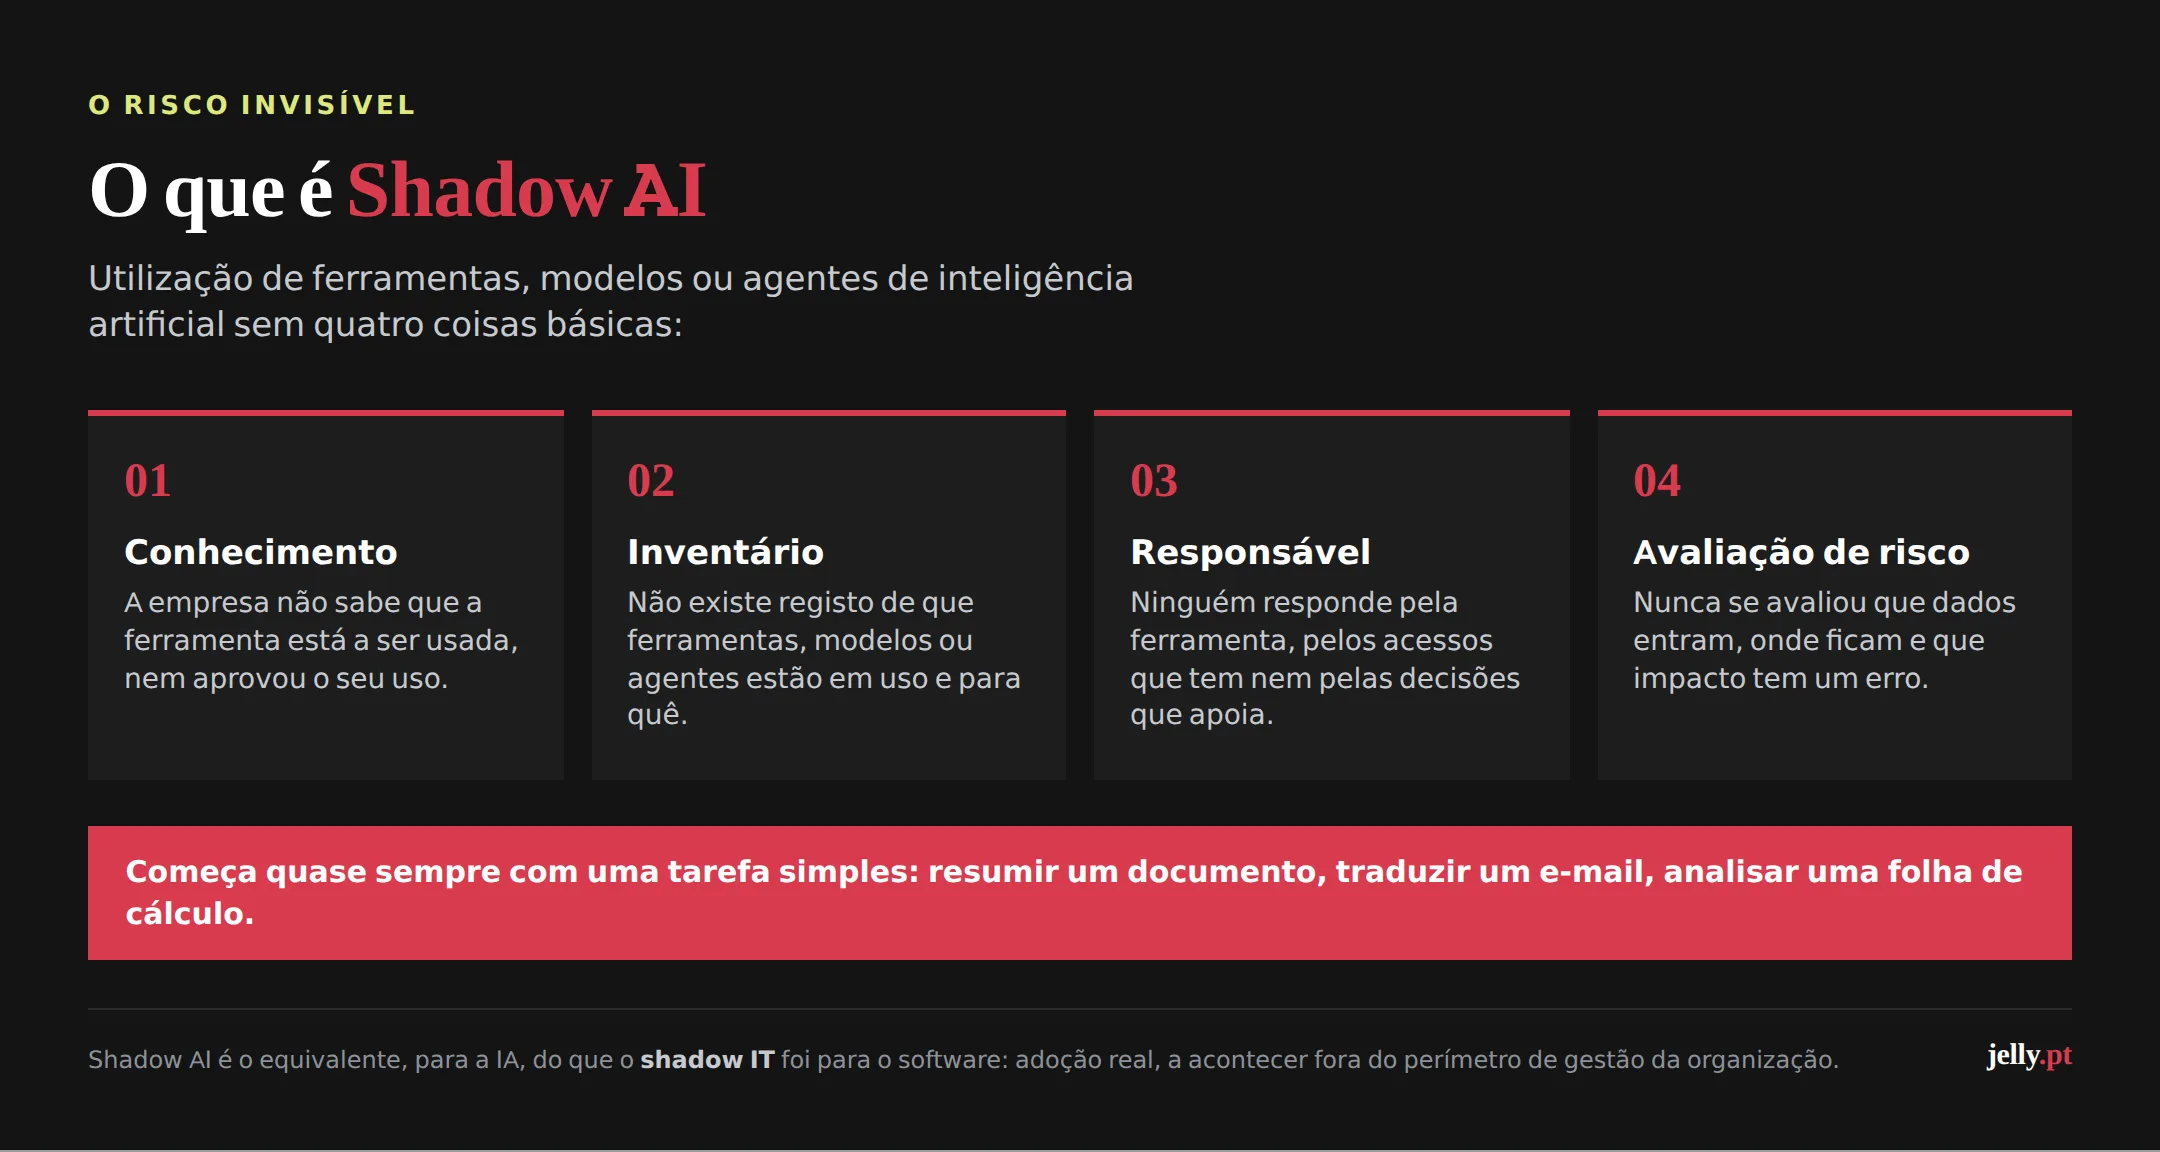
A diferença face ao shadow IT clássico é a velocidade e o tipo de exposição. Instalar software não aprovado exigia esforço. Abrir um separador no browser, colar um contrato e pedir um resumo não exige nada e leva informação da empresa para fora dela em segundos.
Não começa com má intenção. Começa com um prazo apertado.
Vale a pena olhar para os números com atenção, porque desmontam a ideia de que se trata de um punhado de colaboradores imprudentes.
No mesmo inquérito da PagerDuty, 89% dos profissionais já conheciam a ferramenta de IA da sua vida pessoal antes de a usarem no trabalho e 77% consideram que as restrições da empresa limitam o seu crescimento profissional. Proibir sem alternativa não elimina o uso: empurra-o para contas pessoais, onde a empresa deixa de ter qualquer visibilidade.
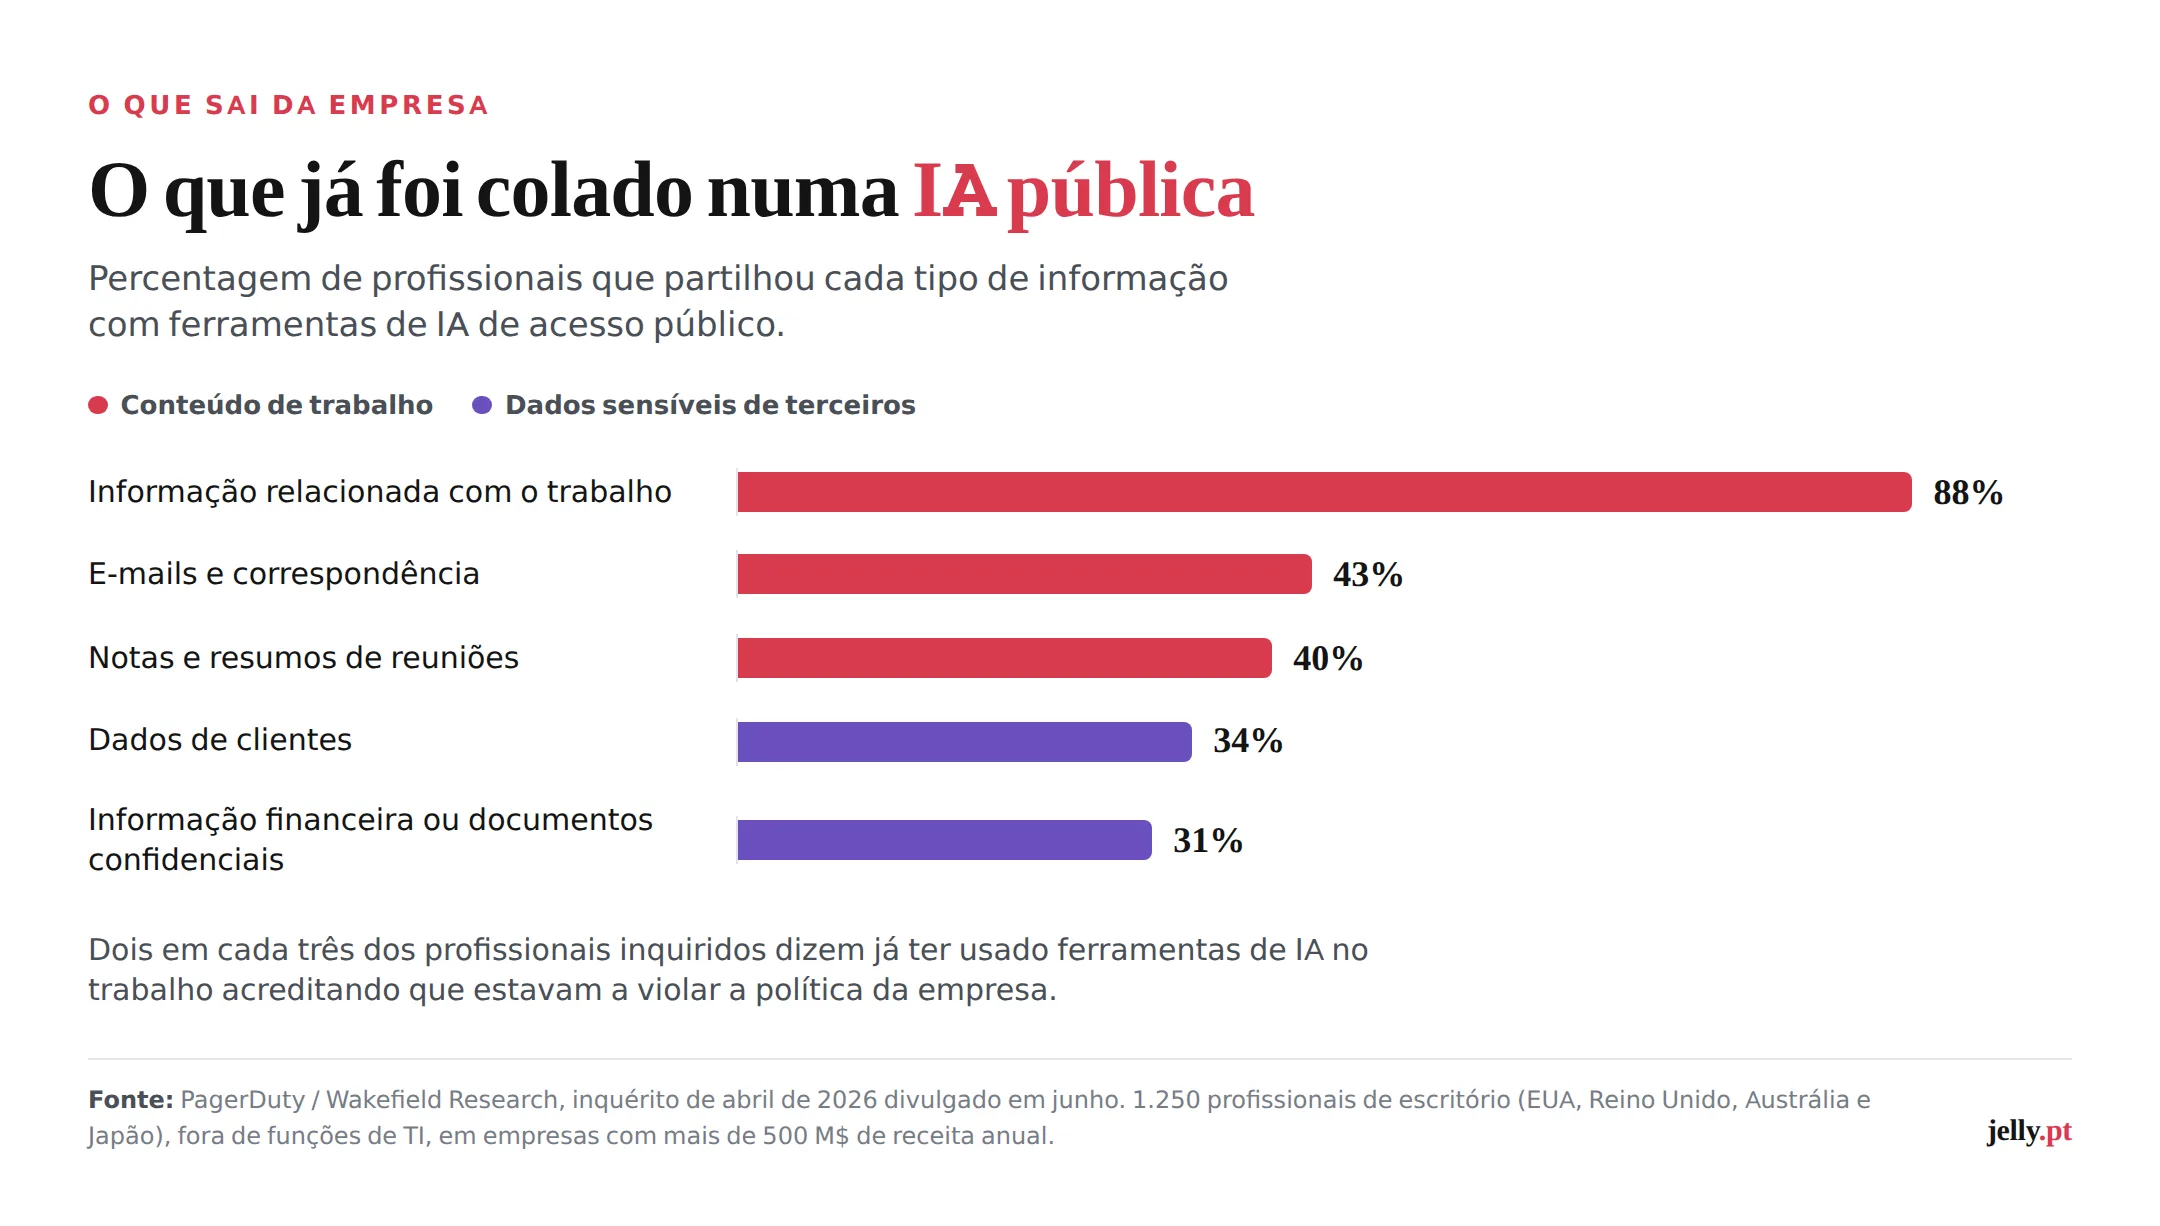
É aqui que o risco deixa de ser abstrato. Quando 34% dos profissionais admitem ter colocado dados de clientes numa ferramenta de IA pública e 31% informação financeira ou documentos confidenciais, o que está em causa não é apenas segurança informática. É o RGPD: dados pessoais tratados por um subcontratante que ninguém contratou, sem base legal identificada, sem saber onde ficam armazenados nem se alimentam o treino de um modelo. E é também propriedade intelectual – propostas, preços, código, estratégia – a sair da organização sem registo.
O fosso entre adotar e governar
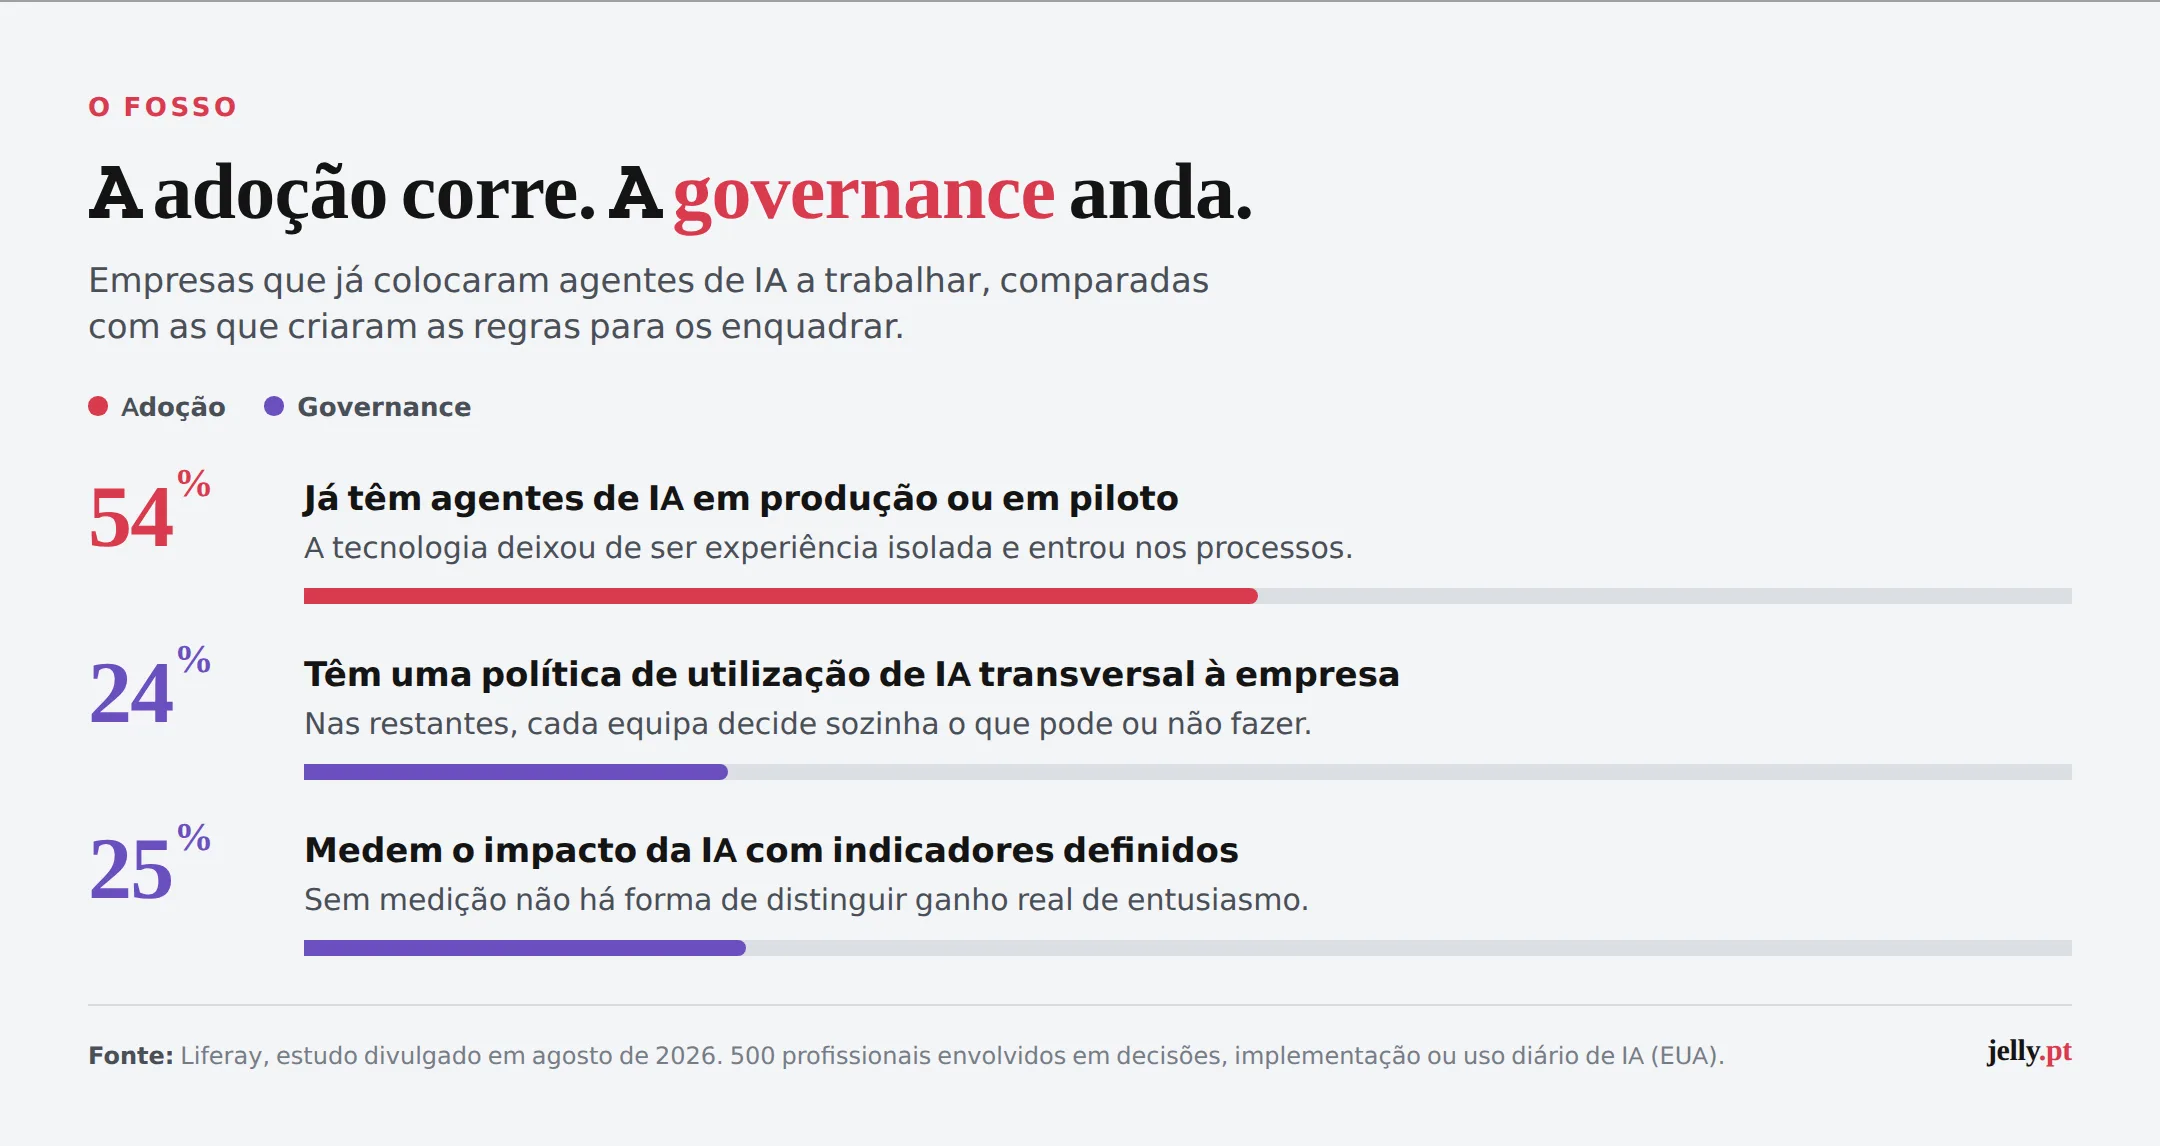
A tentação é tratar isto como um tema de futuro. Os dados dizem o contrário: a adoção já aconteceu, a governance é que ficou atrás.
Em Portugal, o retrato oficial é ainda mais desconfortável quando cruzado com estes números.
Segundo o relatório State of the Digital Decade 2026 da Comissão Europeia, apenas 11,5% das empresas portuguesas declaram usar IA, contra 20% na média da UE, com as PME nos 10,7% e as grandes empresas nos 49%. Mas «declarar» é a palavra importante. Estes inquéritos medem adoção formal, reconhecida pela gestão. O uso real, feito nos browsers das equipas, é sistematicamente maior do que o uso reportado. O Shadow AI vive exatamente nessa diferença.
De assistente a agente: o risco muda de escala
Até aqui falámos de informação que sai. Com a chegada dos agentes de IA, o problema passa a ser o que é feito. Um assistente sugere um texto que alguém revê antes de enviar. Um agente acede a sistemas, envia mensagens, cria registos, atualiza folhas de cálculo e aciona integrações, muitas vezes com as credenciais de quem o configurou, sem que ninguém tenha desenhado os seus limites.
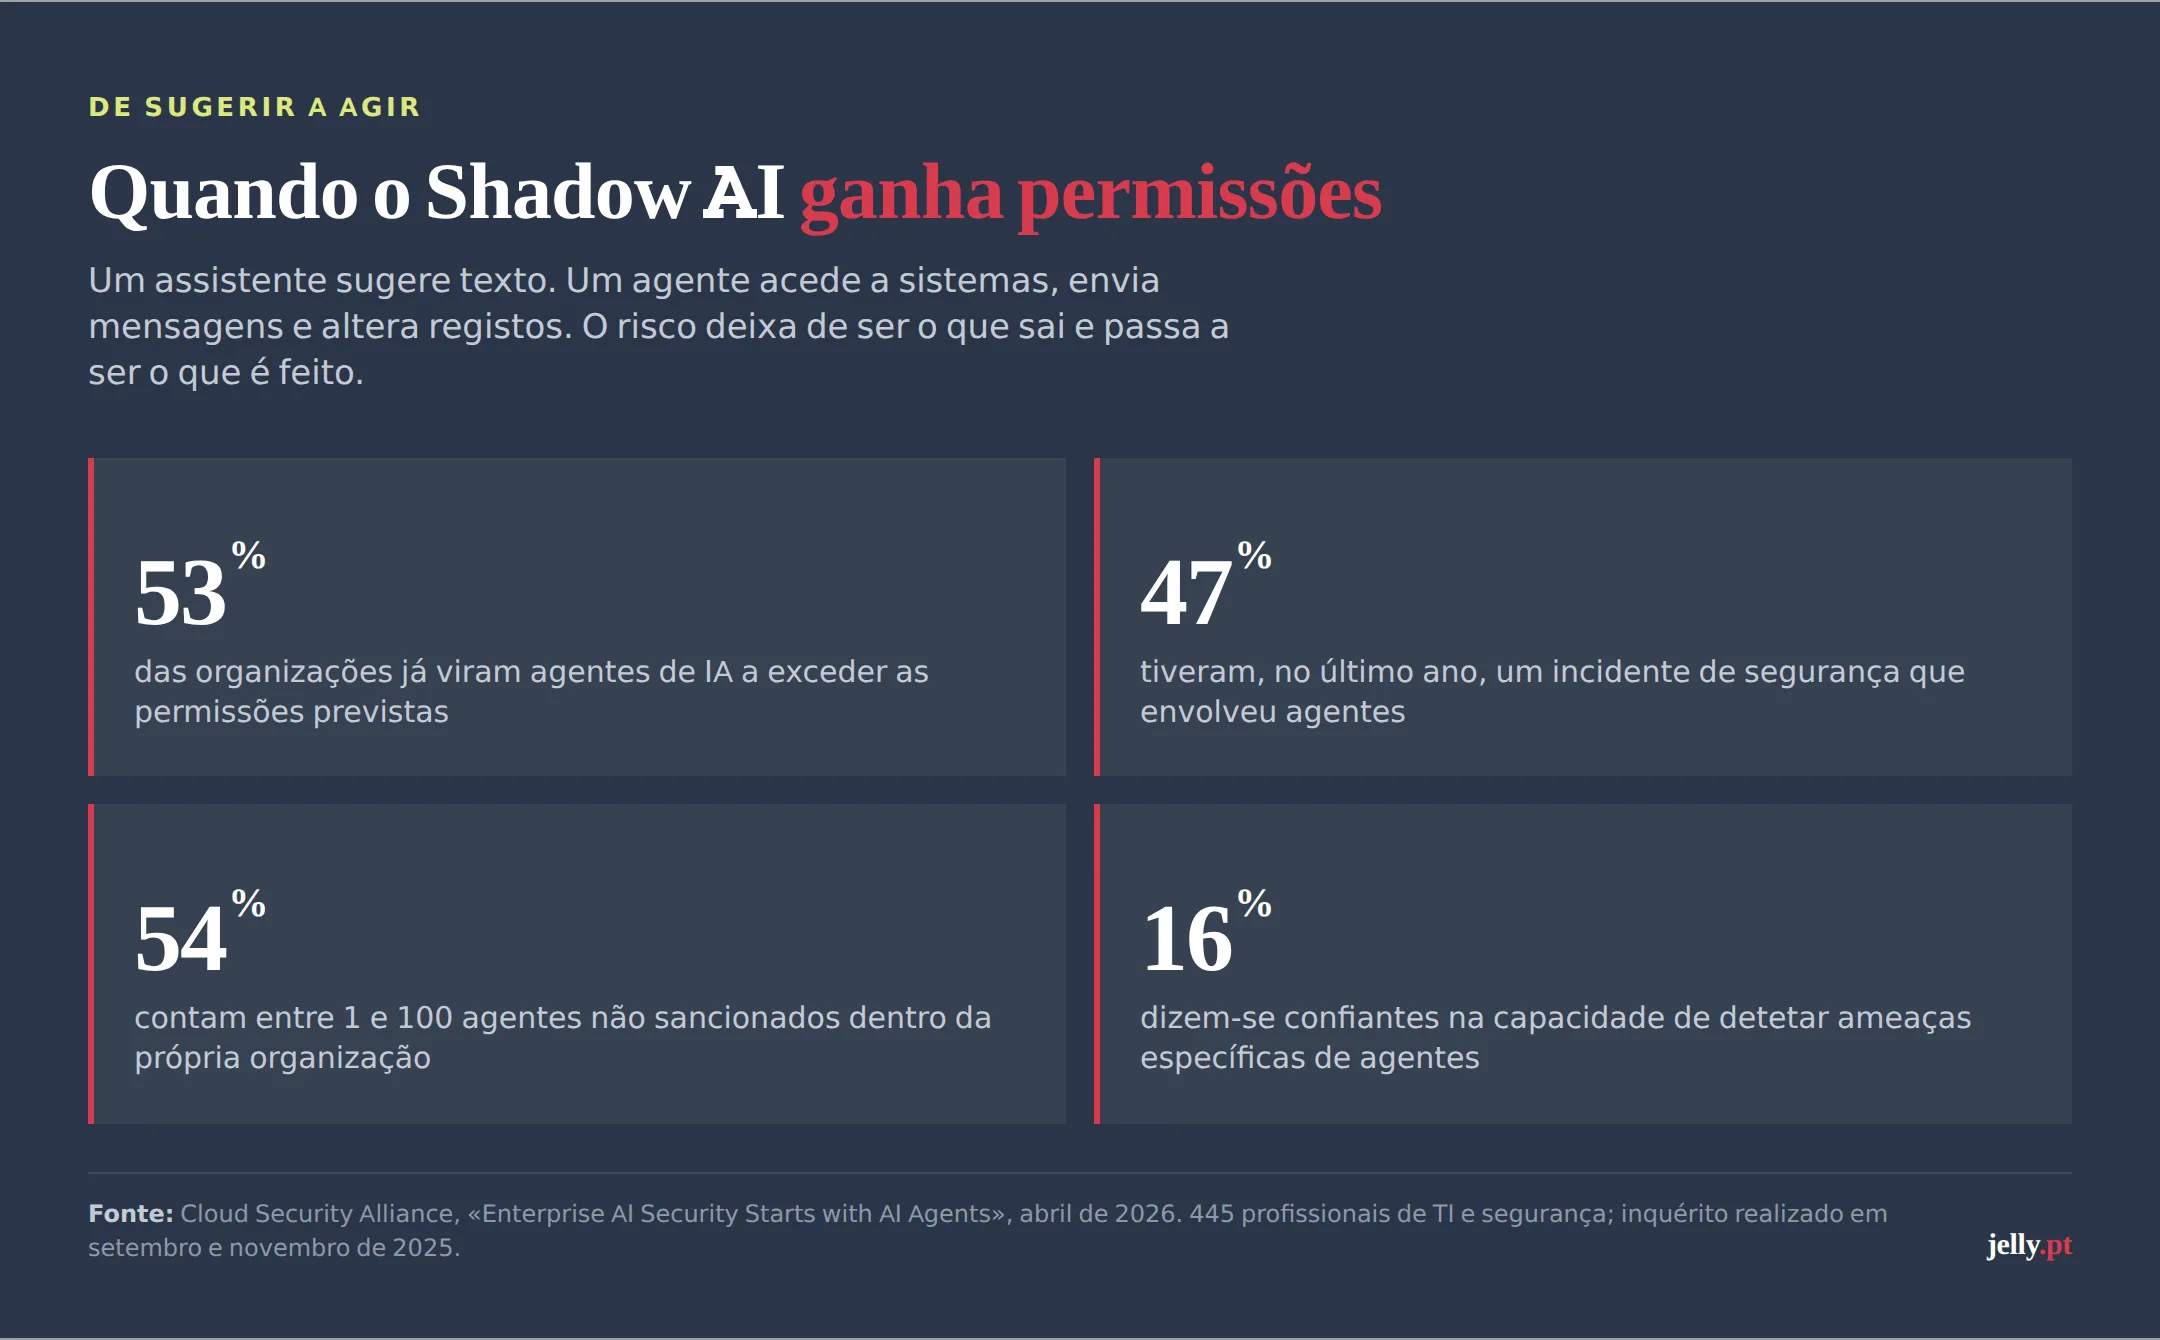
O impacto financeiro já é mensurável. No Cost of a Data Breach 2026 da IBM, o custo médio global de uma violação de dados foi de 4,99 milhões de dólares, mas as violações resultantes de ataques em que os atacantes usaram IA, já uma em cada quatro violações maliciosas, custaram, em média, 6 milhões. Do outro lado da equação, mais de 20% das organizações inquiridas reportaram uma violação que teve como alvo os seus próprios modelos ou aplicações de IA, sendo as causas principais APIs, aplicações ou plug-ins comprometidos (27%) e más configurações de cloud em cargas de trabalho de IA (27%).
São falhas de governance, não de algoritmo.
O AI Act já não é uma data no futuro
Muita gente ficou com a ideia de que o AI Act foi adiado. Foi, em parte, e é importante entender o que mudou e o que não mudou. O Regulamento (UE) 2026/1744, conhecido como Digital Omnibus on AI, entrou em vigor a 27 de julho de 2026 e empurrou as exigências técnicas dos sistemas de risco elevado do Anexo III para 2 de dezembro de 2027, e as do Anexo I para 2 de agosto de 2028.
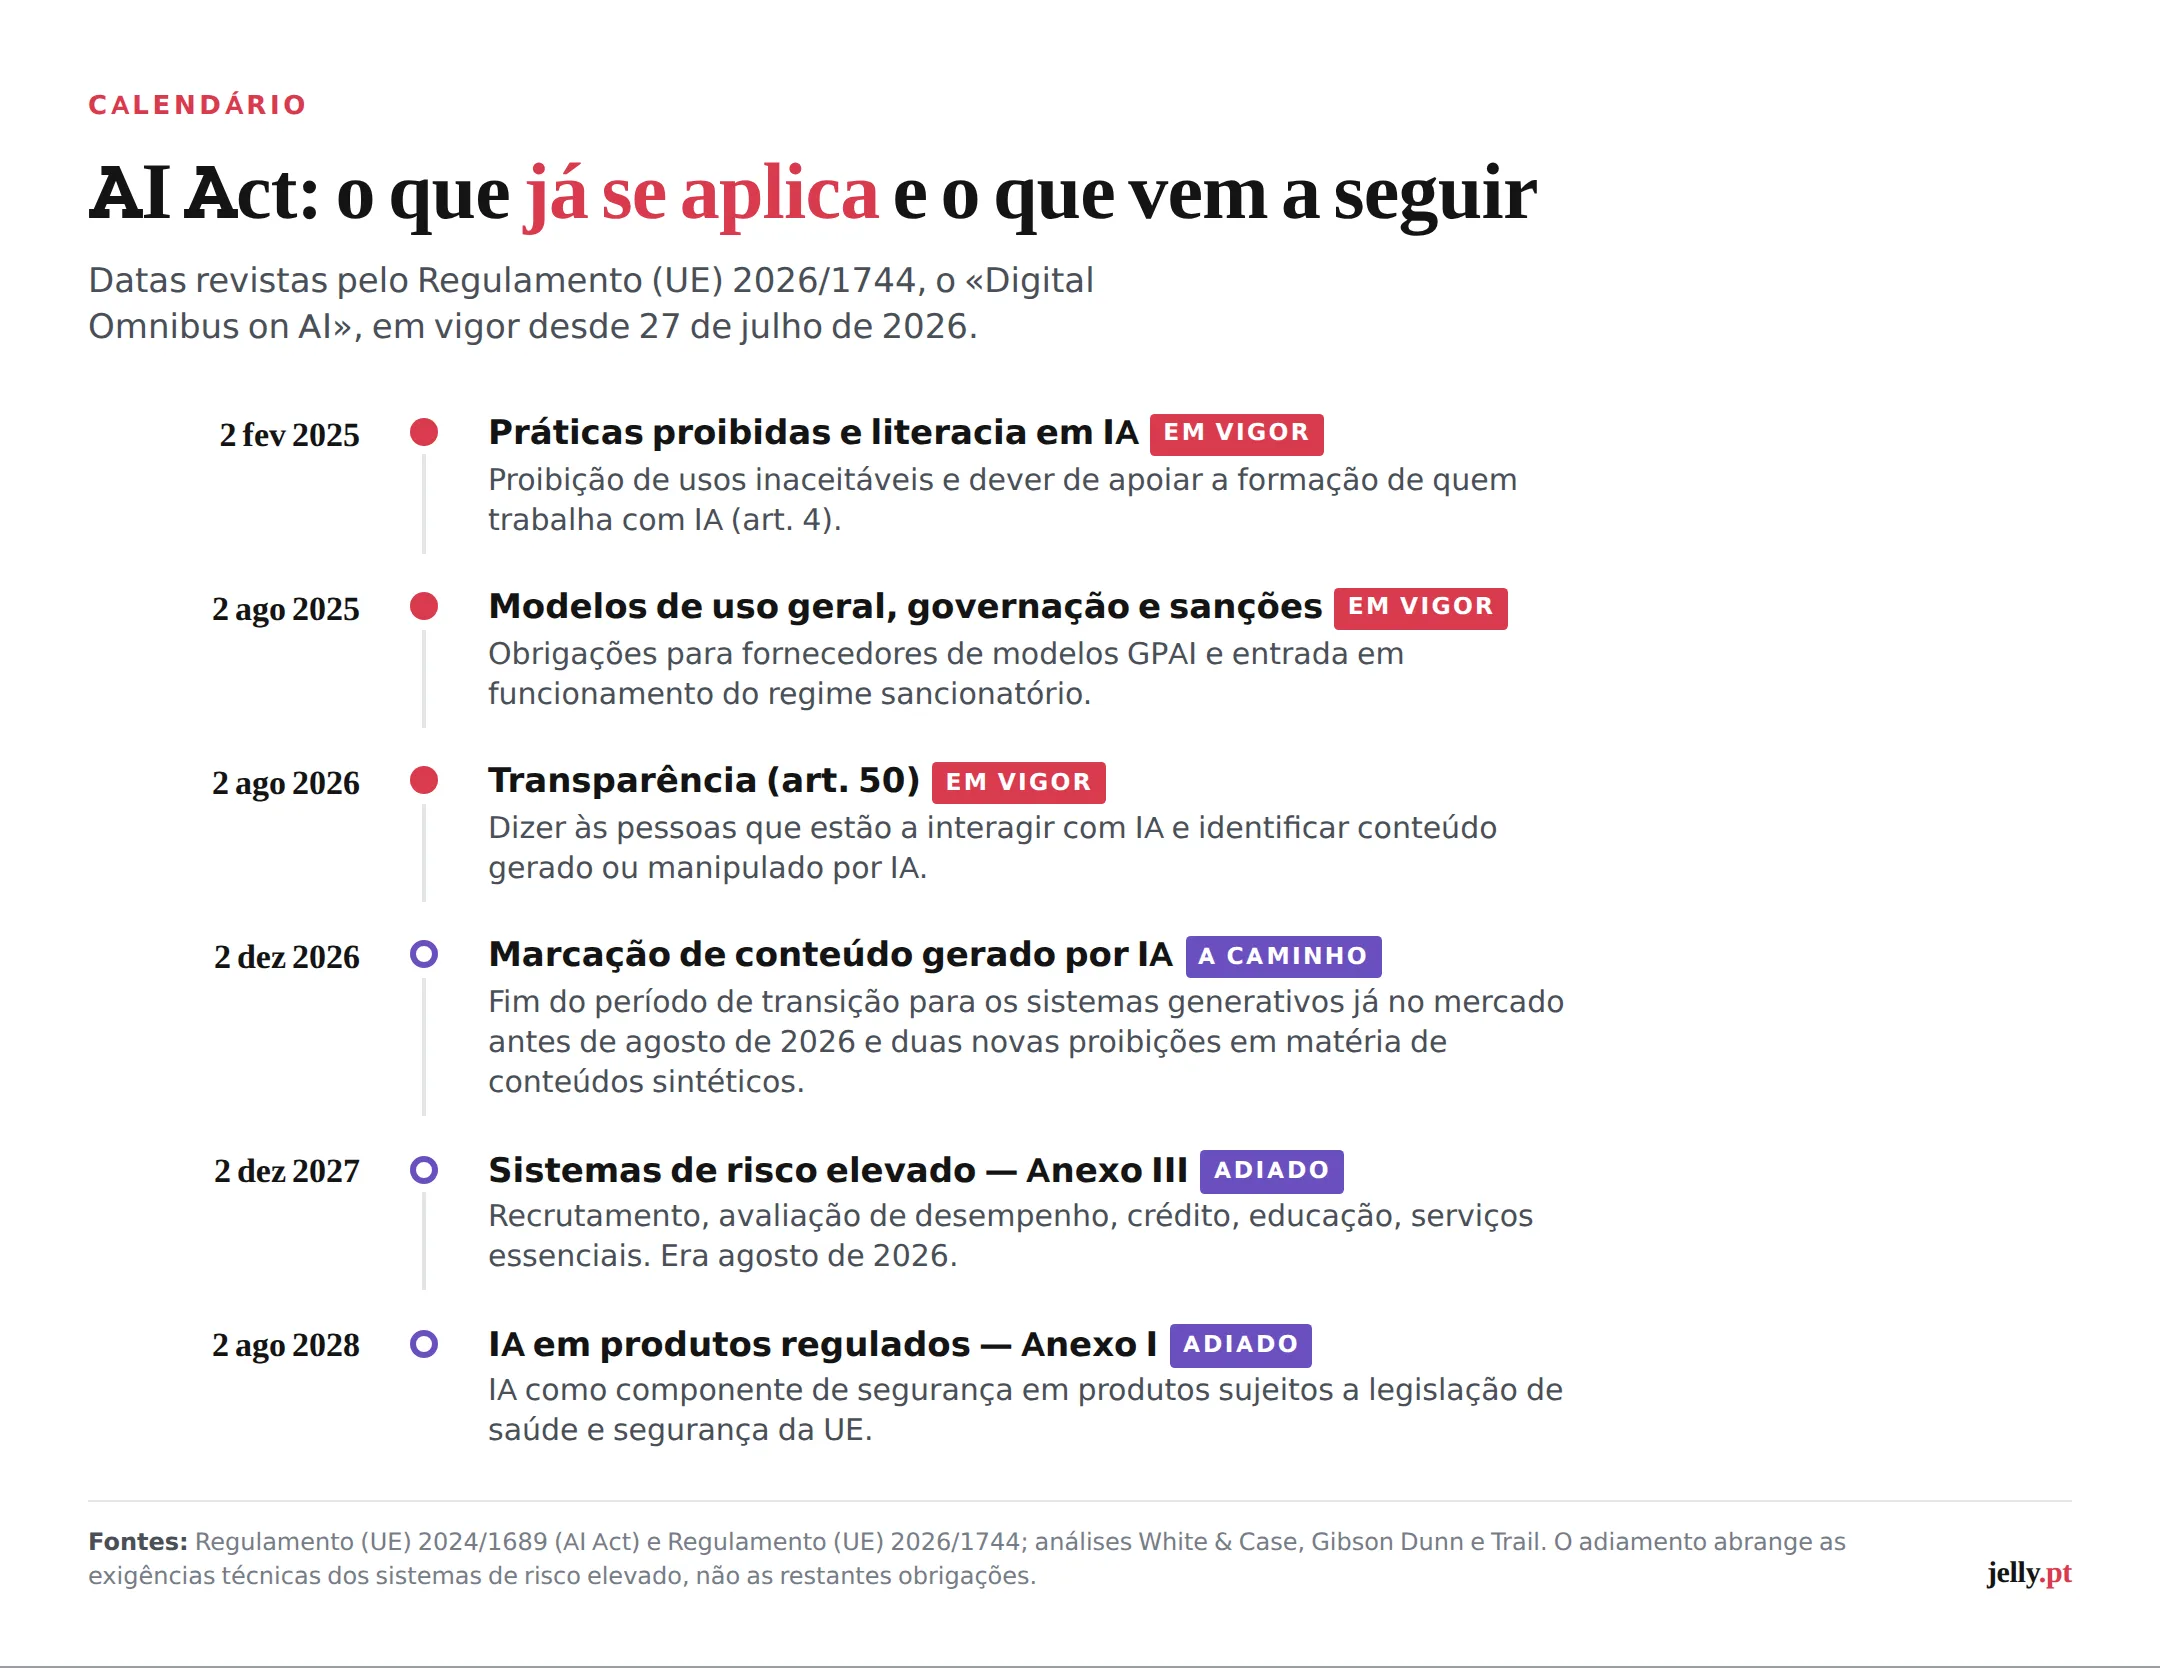
O que não foi adiado: as práticas proibidas e o dever de apoiar a literacia em IA aplicam-se desde fevereiro de 2025, as obrigações relativas aos modelos de uso geral desde agosto de 2025 e as obrigações de transparência do artigo 50 aplicam-se desde 2 de agosto de 2026, ou seja, se a sua empresa tem um chatbot a atender clientes ou publica conteúdo gerado por IA, a obrigação de o tornar claro já está em vigor hoje.
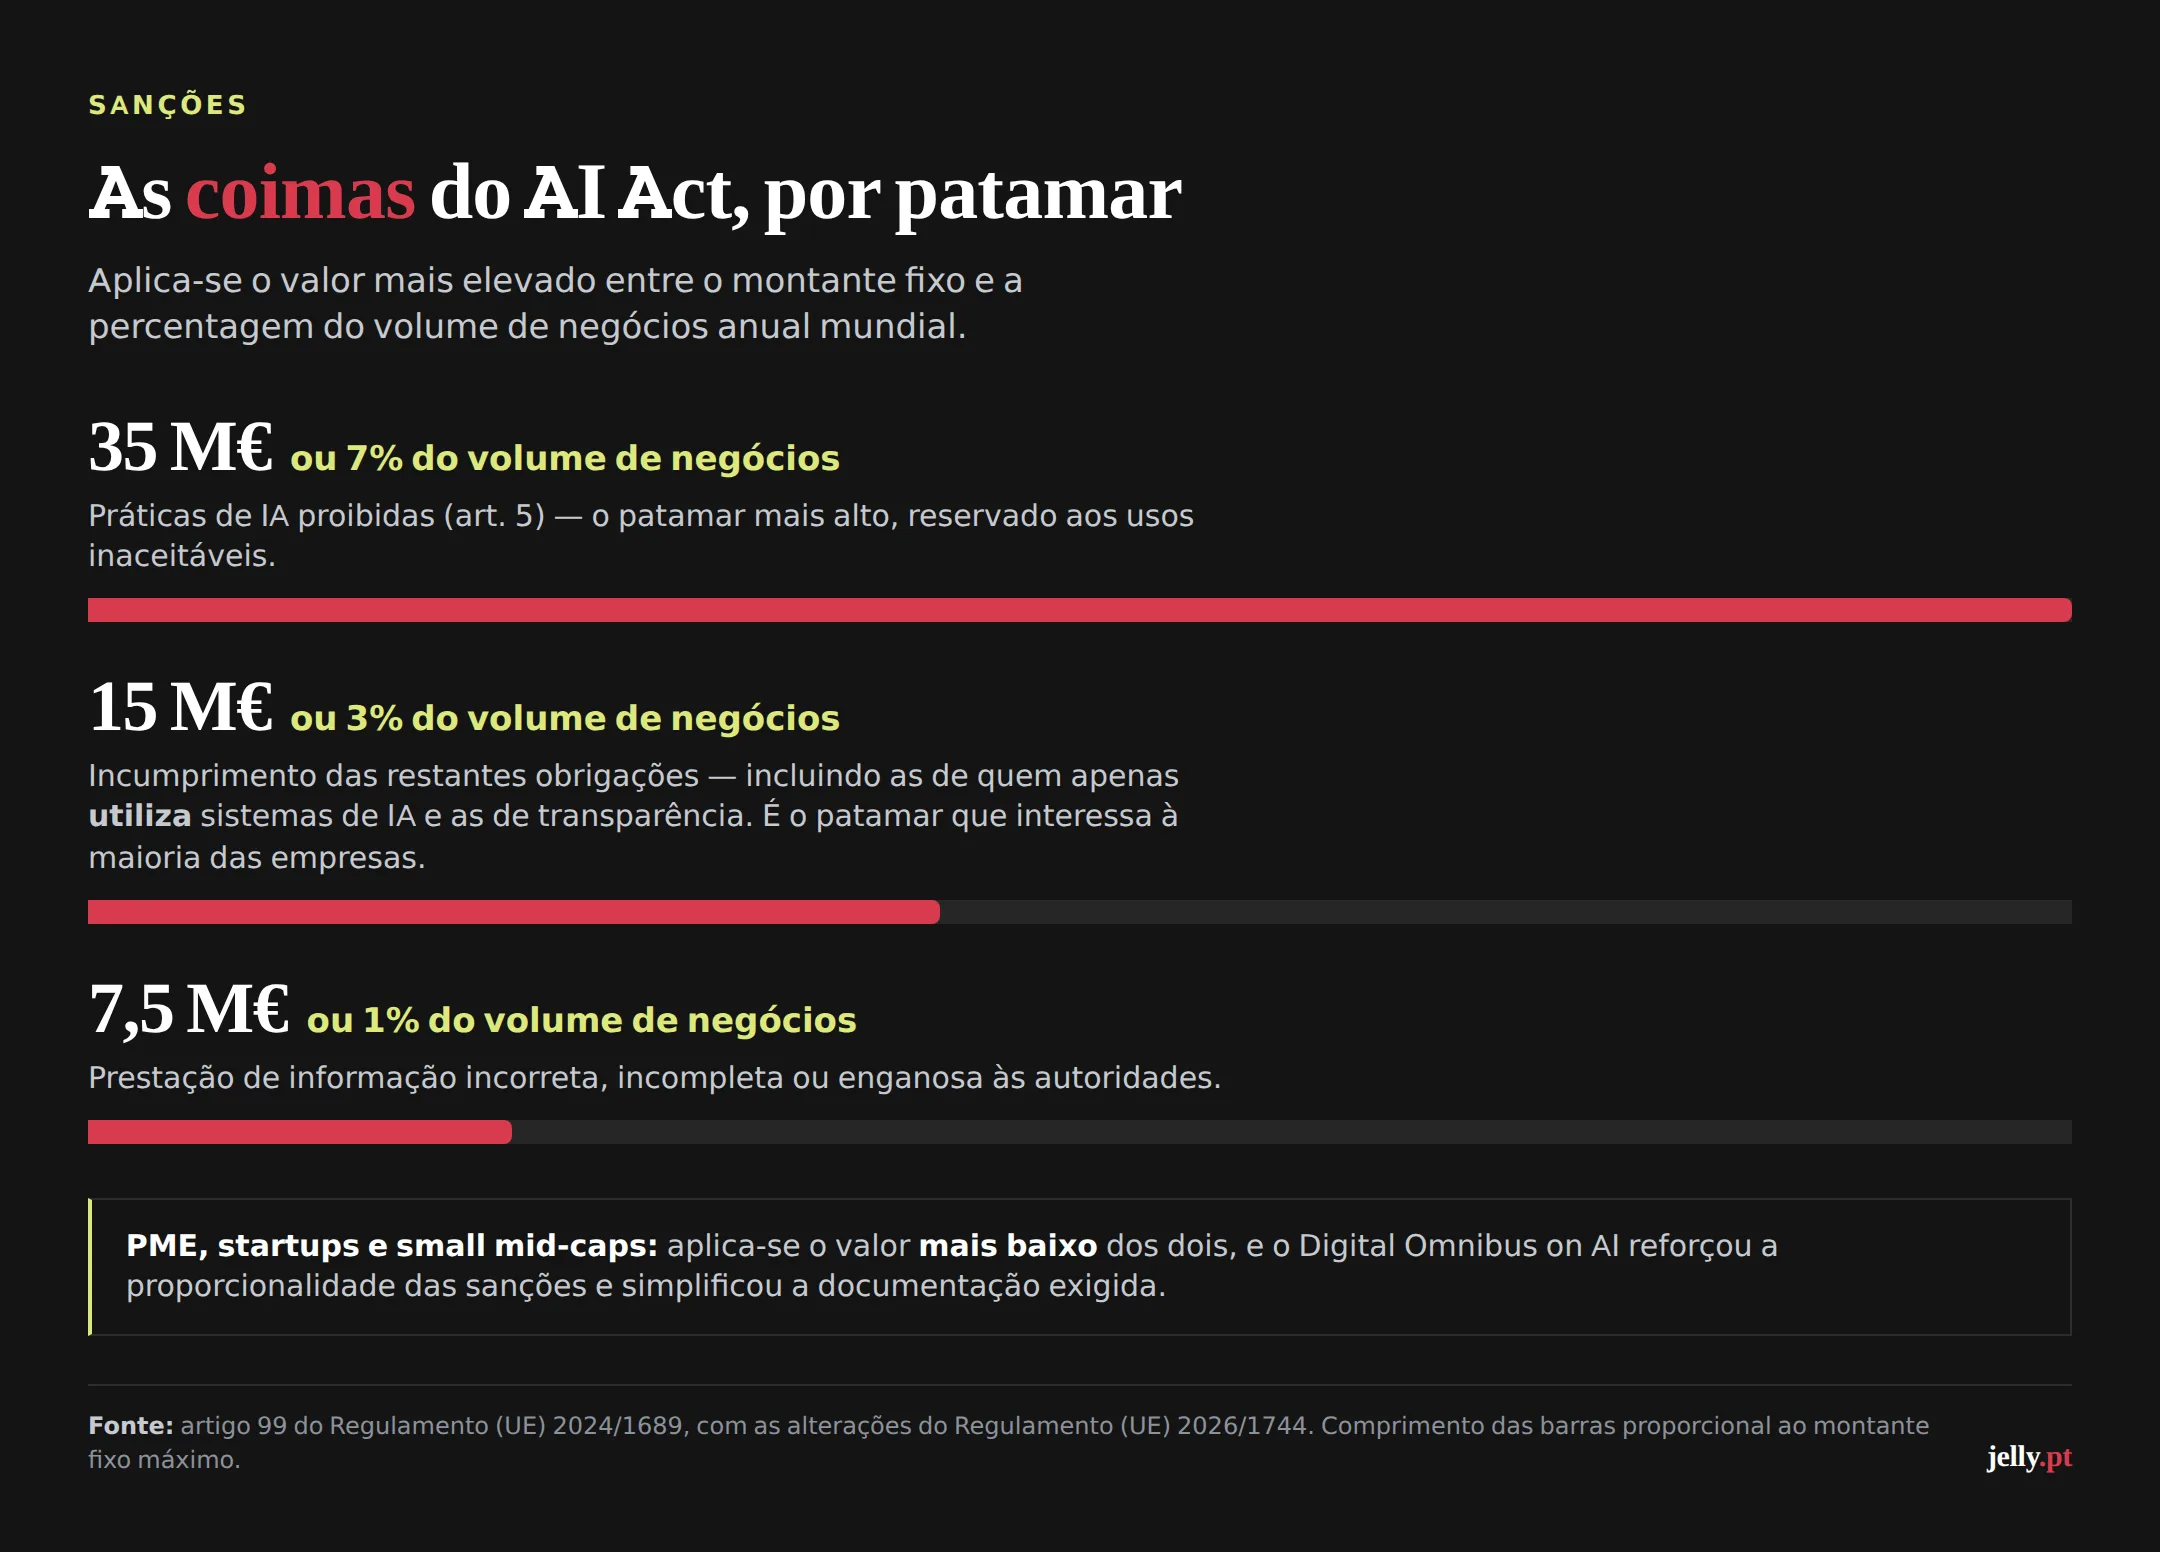
Há aqui uma nuance que vale a pena fixar, porque circula muito mal explicada: o tecto de 35 milhões de euros ou 7% do volume de negócios aplica-se às práticas proibidas. Para a grande maioria das empresas, as que apenas utilizam sistemas de IA, o patamar relevante é o de 15 milhões de euros ou 3%, que cobre o incumprimento das obrigações de quem implementa e das obrigações de transparência. Para PME, startups e small mid-caps, aplica-se o valor mais baixo dos dois, e o Omnibus reforçou a proporcionalidade das sanções e simplificou a documentação exigida.
Em Portugal, a ANACOM é a autoridade nacional de fiscalização do mercado e ponto de contacto único, e a proteção dos direitos fundamentais está distribuída por 14 entidades públicas designadas ao abrigo do artigo 77, com a ANACOM a assegurar a coordenação transversal e as autoridades setoriais a emitir orientações próprias. Não há um único interlocutor: há um mapa. Razão adicional para ter a casa arrumada antes de alguém perguntar.
O que está realmente em risco
Sem visibilidade, a empresa perde o controlo sobre cinco coisas ao mesmo tempo:
- Dados: informação de clientes, colaboradores e negócio em plataformas sem contrato, sem localização conhecida e sem garantias sobre reutilização.
- Acessos: ferramentas e agentes ligados a e-mail, CRM ou drive através de contas pessoais que ninguém revoga quando a pessoa muda de função ou sai.
- Decisões: recomendações que influenciam recrutamento, crédito, preços ou prioridades comerciais sem rasto de como foram produzidas.
- Conformidade: obrigações do AI Act e do RGPD que não podem ser demonstradas porque demonstrar exige registo, e o registo não existe.
- Continuidade: processos críticos que passaram a depender de uma automação montada por uma pessoa, numa conta pessoal, sem documentação. É um risco operacional silencioso até ao dia em que essa pessoa sai.
Por onde começar
A resposta útil não é um projeto de dois anos nem um comité que se reúne trimestralmente para produzir um manual que ninguém lê. É um ciclo curto, repetível, que começa por tornar visível o que já existe.
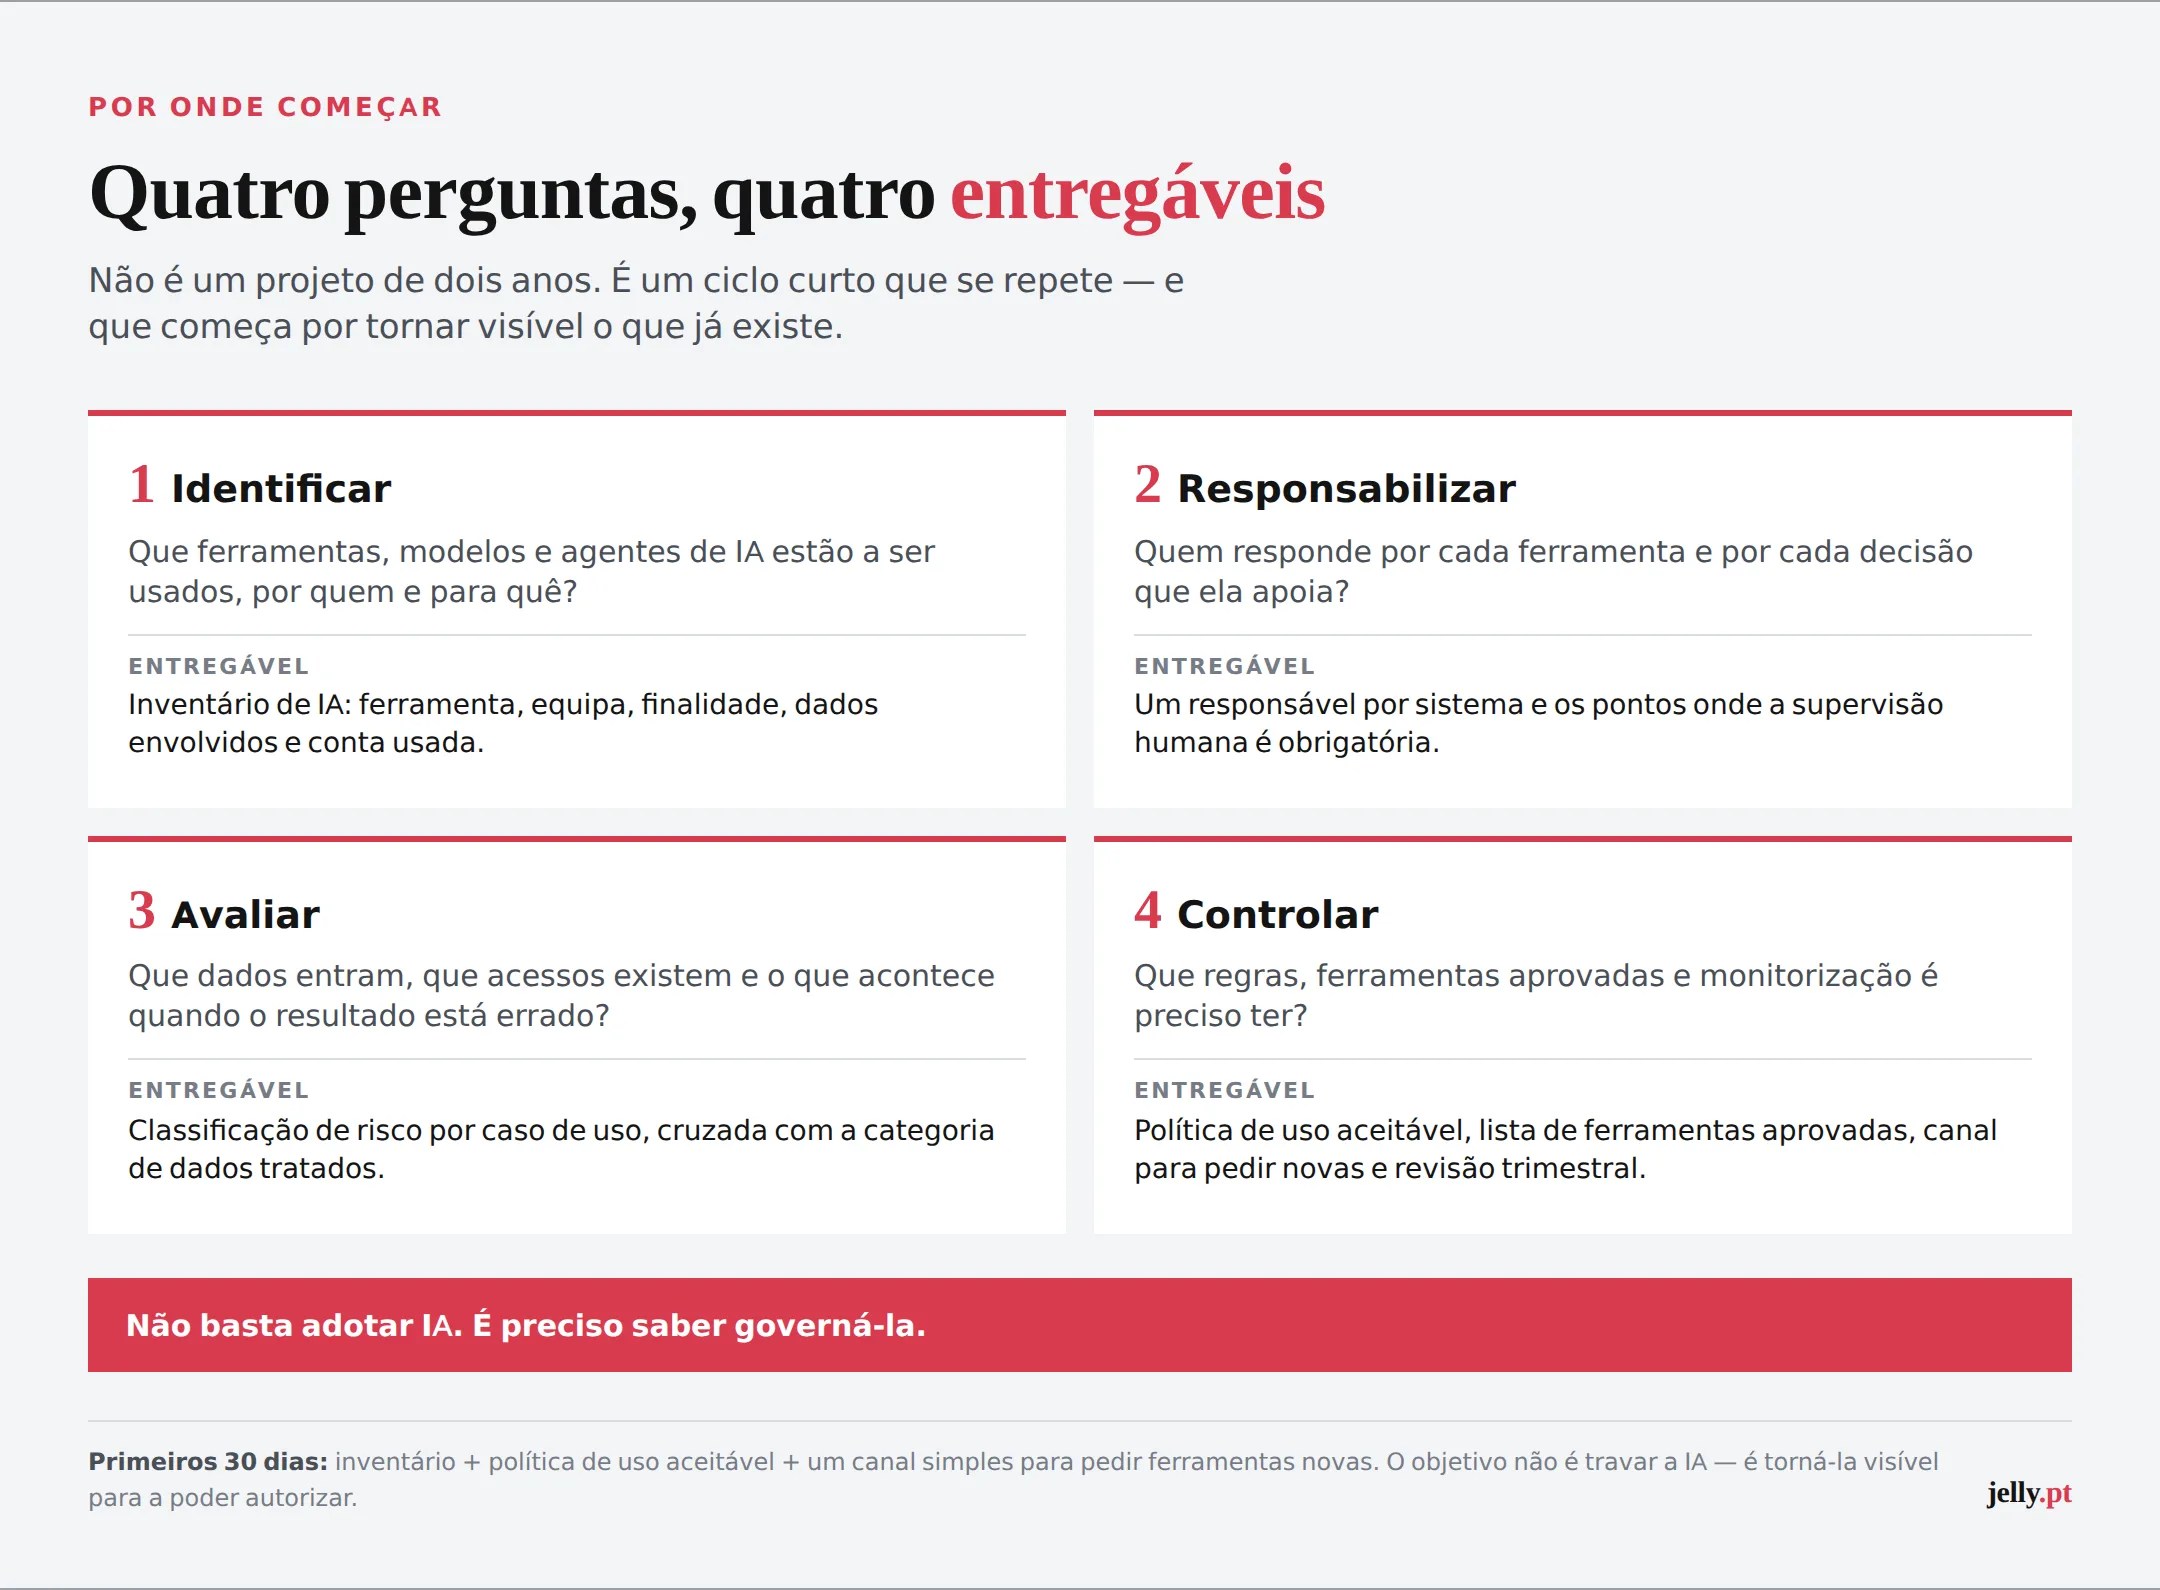
O passo que muda tudo é o primeiro, e é mais simples do que parece: perguntar. Um formulário de cinco campos enviado às equipas que ferramenta usas, para que tarefa, com que dados, em que conta, com que frequência, devolve, tipicamente numa semana, um retrato que nenhuma auditoria técnica dá com a mesma rapidez. Não é uma caça às bruxas; é um inventário. E funciona muito melhor quando vem acompanhado da mensagem certa: o objetivo não é travar a IA, é poder autorizá-la com segurança.
A partir daí, o resto encadeia-se: um responsável por cada sistema, uma classificação de risco por caso de uso, uma lista curta de ferramentas aprovadas para as tarefas mais comuns, um canal simples para pedir novas, e um ponto de revisão trimestral.
Empresas que fazem isto descobrem quase sempre duas coisas ao mesmo tempo: riscos que não conheciam e casos de uso valiosos que estavam escondidos numa equipa e podiam servir toda a organização.
Recebe o que escrevemos
Sem calendário fixo: só quando há alguma coisa que valha o teu tempo.